Progettato per la vostra rete, non per il cloud
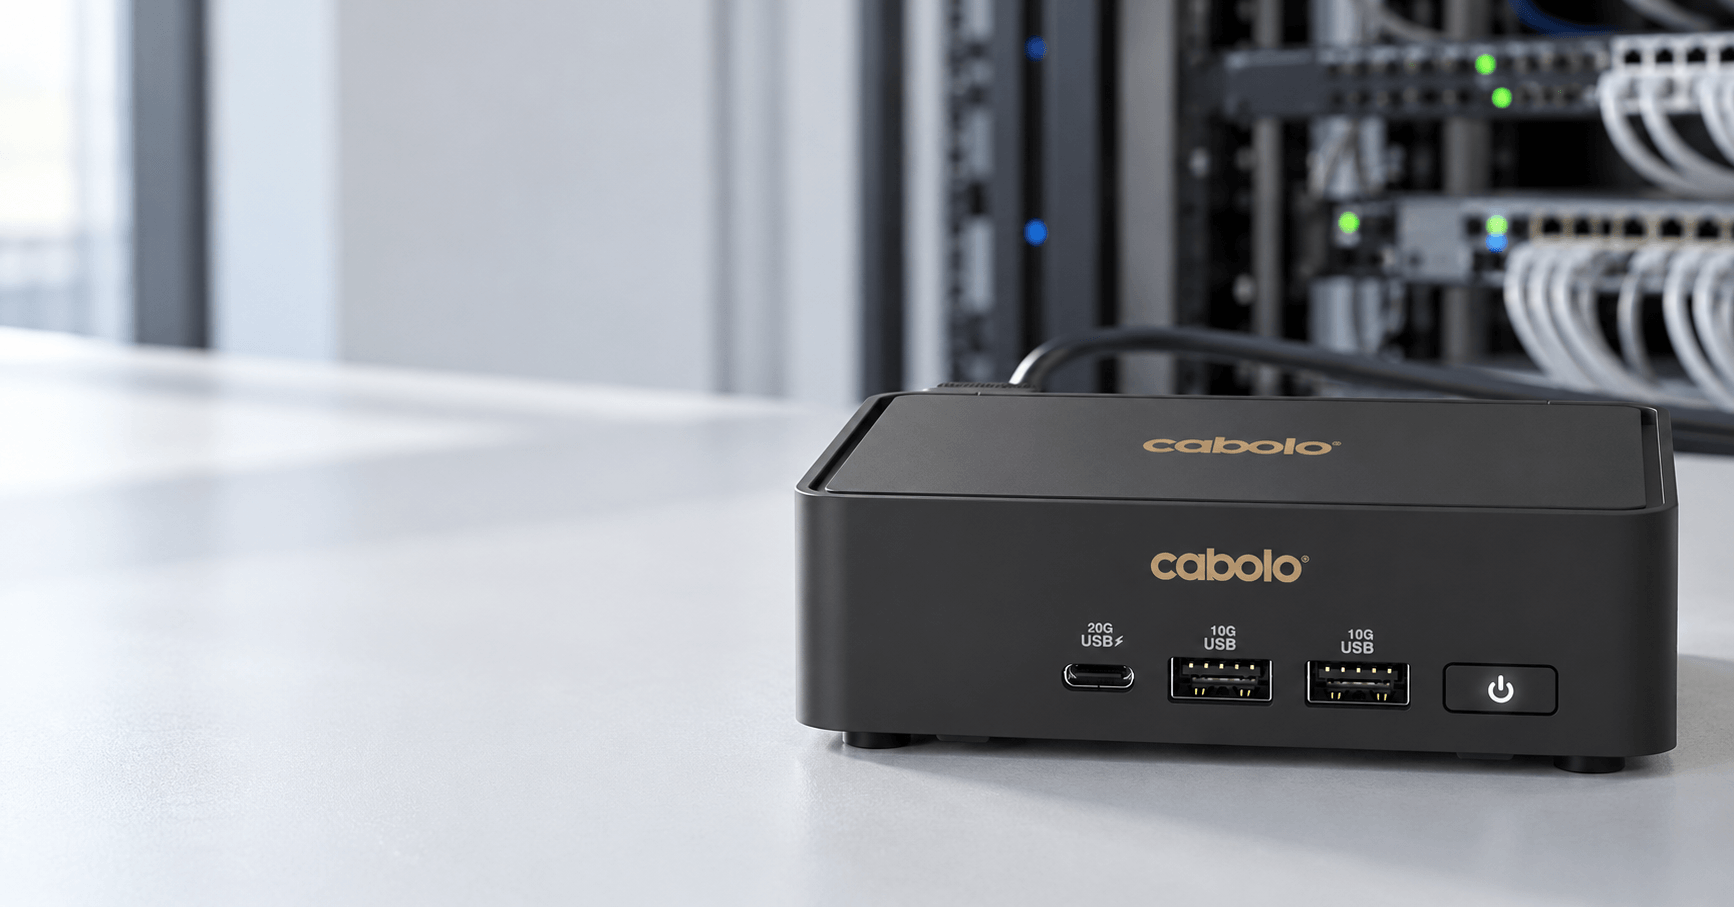
CABOLO® include ora un modulo di rete che consente ai team IT di connettere, autenticare e gestire il dispositivo secondo le proprie regole, senza alcuna dipendenza dal cloud e senza ricorrere alla riga di comando.
In parlamenti, tribunali, ministeri e consigli di amministrazione, ogni nuovo dispositivo deve superare lo stesso esame. È in grado di accedere a una rete protetta? Rispetta il piano di indirizzamento esistente? L’IT può dimostrare cosa è stato modificato, e quando? Uno strumento di AI che non supera anche uno solo di questi controlli non va oltre la fase pilota.
CABOLO® è stato progettato per elaborare il parlato interamente on-premise. Il modulo di rete estende questo principio alla connettività: il dispositivo opera all’interno della vostra infrastruttura, segue le vostre policy e mantiene i dati dove devono restare.
Dimostra la propria identità prima di accedere alla rete
Molte reti governative e aziendali ammettono solo dispositivi in grado di dimostrare la propria identità. È lo standard 802.1X: senza credenziali valide, un dispositivo resta escluso dalla rete anche con il cavo collegato.
CABOLO® supporta tutti e tre i metodi 802.1X più diffusi, adattandosi così alla maggior parte delle reti esistenti:
- TLS, tramite certificato del dispositivo e chiave privata, per i siti ad alta sicurezza che emettono certificati propri.
- PEAP, tramite nome utente e password all’interno di un tunnel cifrato, diffuso nelle reti aziendali basate su Windows.
- TTLS, con lo stesso approccio, per reti miste con sistemi client eterogenei.
I certificati vengono verificati prima dell’uso. Password e passphrase delle chiavi sono mascherate nei log e nelle risposte API e non vengono mai visualizzate sullo schermo.
Si adatta al vostro piano di indirizzamento
La porta Ethernet integrata funziona a 2,5 Gbps. Un adattatore Ethernet USB, rilevato automaticamente al momento del collegamento, aggiunge una seconda porta fino a 10 Gbps, a seconda dell’adattatore. Può offrire capacità aggiuntiva o fungere da percorso di backup in caso di guasto della connessione principale.
Ogni porta può utilizzare l’indirizzamento automatico (DHCP) o un indirizzo statico. Un tag VLAN opzionale colloca il dispositivo in un segmento di rete dedicato, mantenendo il traffico sensibile separato dal resto del sito. Il vostro team IT conserva il piano esistente e integra CABOLO® senza modificare il cablaggio.
Ogni unità può inoltre avere un proprio nome di dispositivo, in linea con lo schema di denominazione del sito. In un sito con più dispositivi CABOLO®, il personale può distinguerli facilmente nei log, negli elenchi di rete e nelle richieste di assistenza.
Audio e dati, separati
Molte installazioni CABOLO® sono integrate in sistemi audio-video professionali che utilizzano Dante per la trasmissione audio su IP. Aule plenarie, sale consiliari e centri congressi spesso veicolano audio dal vivo e normale traffico dati sulla stessa infrastruttura.
Con il modulo di rete, i due flussi possono viaggiare su porte separate. L’audio Dante può utilizzare la porta Ethernet integrata con un proprio indirizzo, mentre i dati transitano su un adattatore Ethernet USB con un indirizzo diverso. Ogni porta viene configurata e applicata in modo indipendente, così una modifica alla connessione dati non interrompe l’audio dal vivo.
Una rete wireless propria, quando serve
CABOLO® può trasmettere una propria rete Wi-Fi. Questo consente a un tecnico di collegarsi direttamente in loco, supporta configurazioni temporanee sul campo e permette al dispositivo di operare dove non è disponibile una rete locale.
L’access point supporta Wi-Fi 4, 5 e 6, con sicurezza WPA2, WPA3 o mista WPA2/WPA3, così da consentire la connessione sia ai dispositivi meno recenti sia a quelli di nuova generazione. Un’impostazione per Paese applica le normative radio locali, e qualsiasi canale non utilizzabile viene rifiutato con una motivazione chiara prima dell’applicazione.
Modifiche verificate, circoscritte e registrate
Le modifiche di rete su un dispositivo in funzione comportano dei rischi. Il modulo di rete è progettato per ridurli al minimo:
- Verifica preventiva. Ogni impostazione viene convalidata prima dell’applicazione e i valori non validi vengono rifiutati con un messaggio chiaro.
- Impatto circoscritto. Una modifica si applica solo alla connessione interessata, mentre le altre continuano a funzionare.
- Reversibilità. Se una modifica non va a buon fine, viene ripristinata automaticamente la configurazione funzionante precedente.
- Tracciabilità. Report di stato ed eventi di audit documentano ciò che è stato modificato, a supporto della governance IT.
La maggior parte delle installazioni richiede solo le impostazioni predefinite. Quando un sito ha esigenze specifiche, il personale IT può regolare ogni opzione dall’interfaccia di gestione del dispositivo.
Pronto per le policy IT fin dal primo giorno
L’elaborazione offline mantiene i dati vocali on-premise. Il modulo di rete garantisce che anche il dispositivo rispetti lo stesso standard: autenticato, segmentato, tracciabile e gestito dal vostro team.